Gestión de la Superficie de Ataque
Protege tu huella digital de forma proactiva.
Descubre, monitoriza y reduce de forma continua todos los activos expuestos antes de que los atacantes den con ellos.
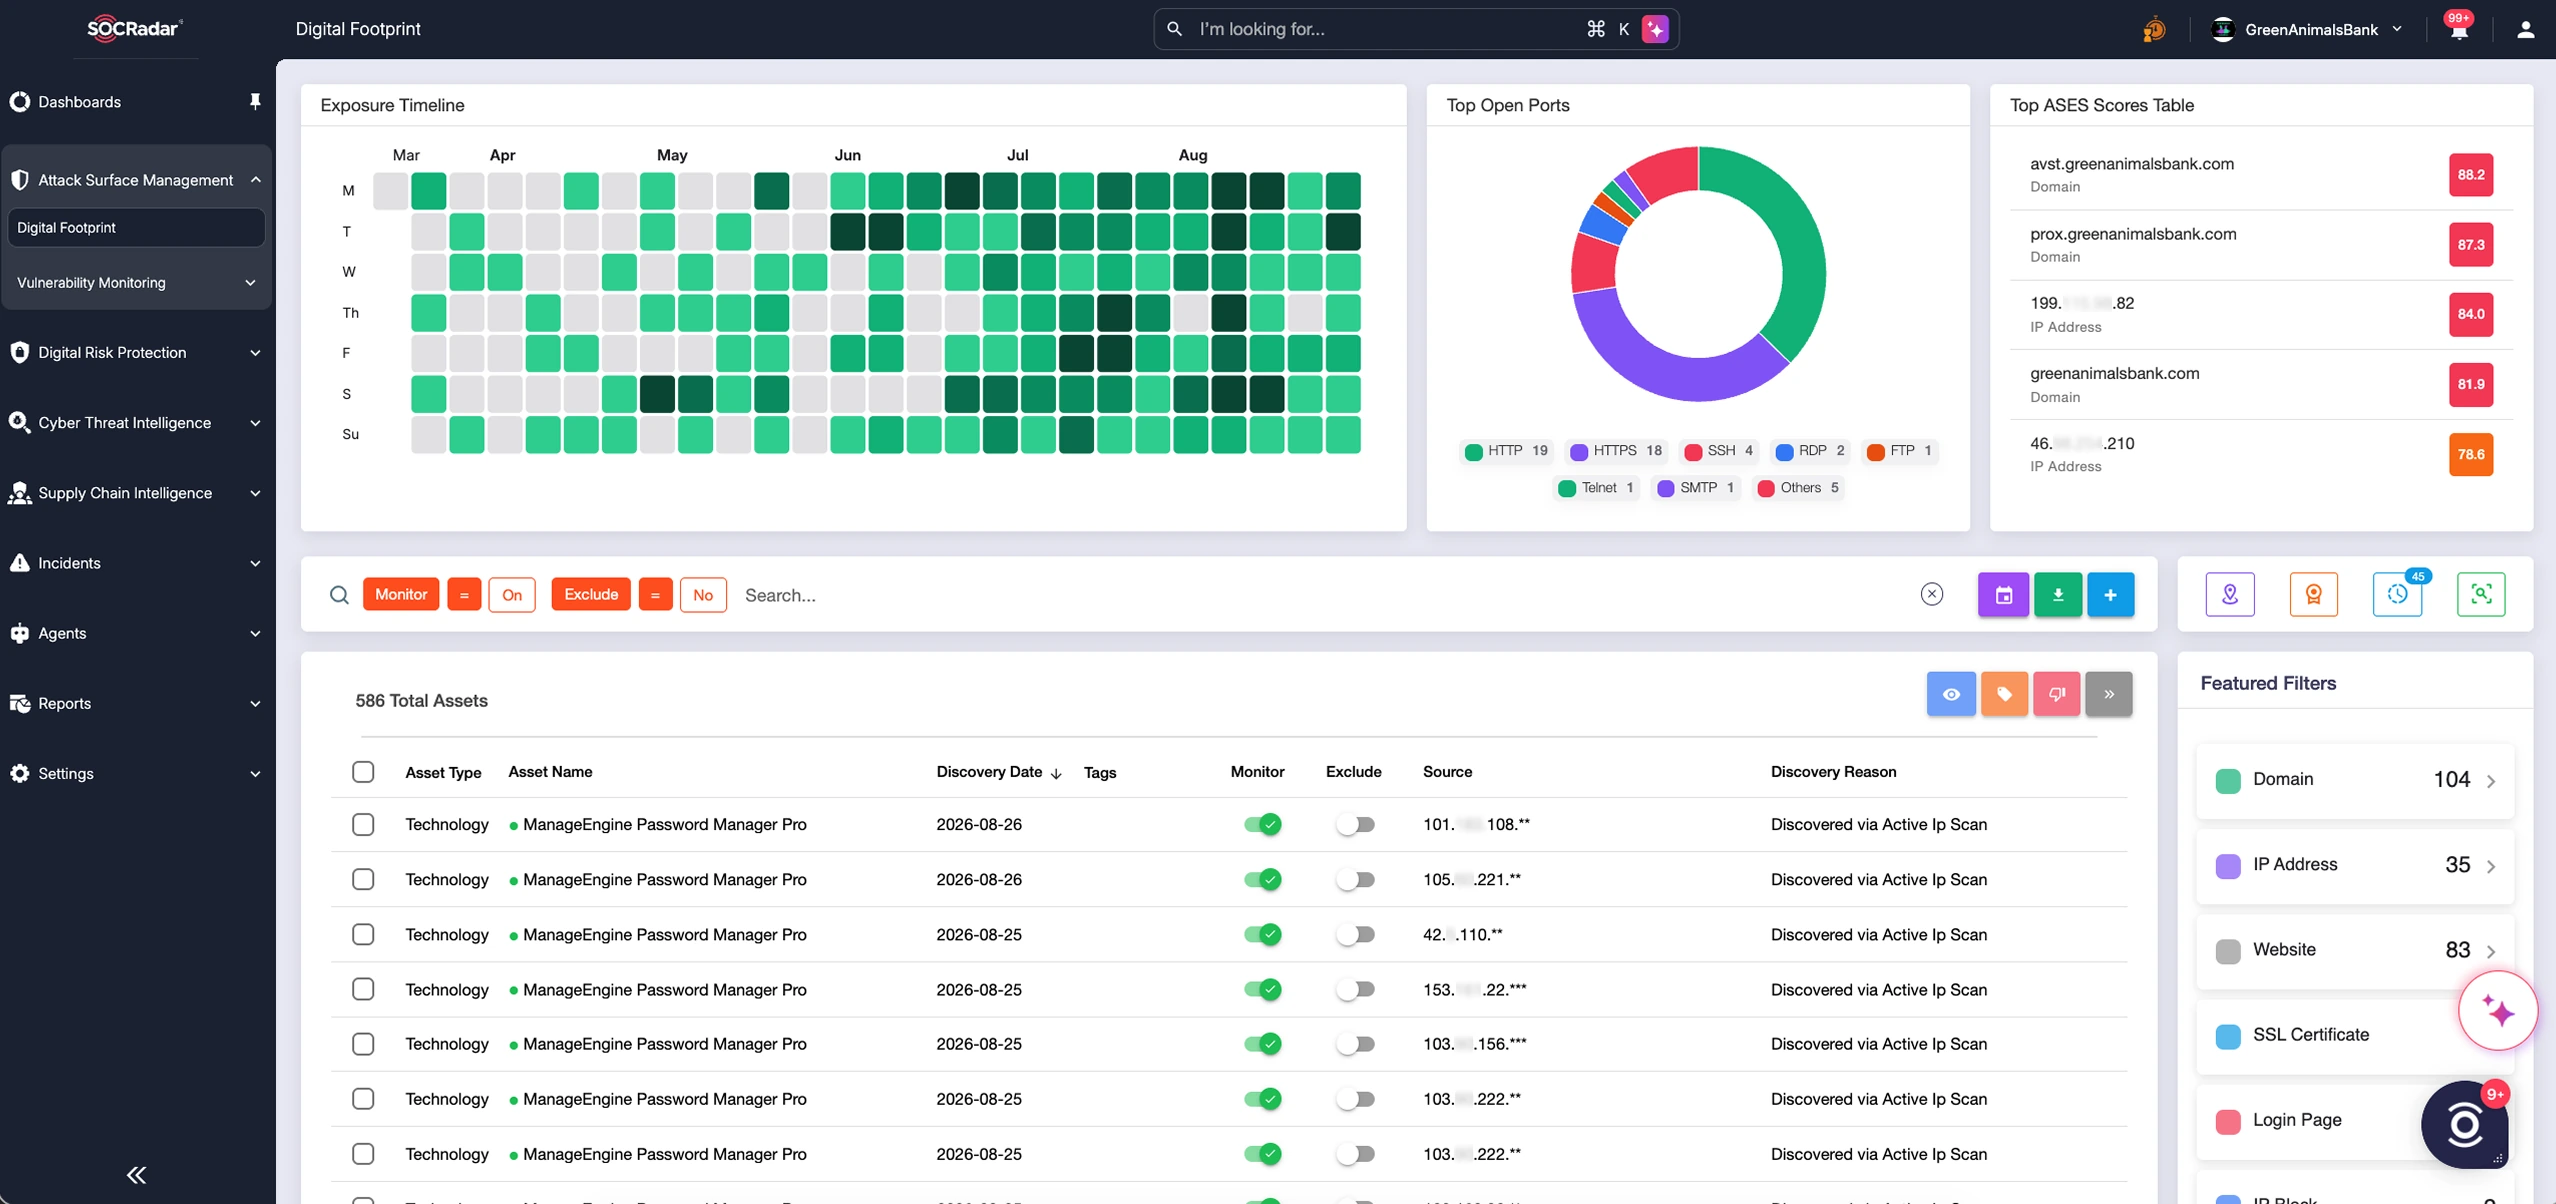
Asegura el perímetro. Defiéndete de las brechas.
Las organizaciones conocen aproximadamente el 62 % de su superficie de ataque externa real. El módulo ASM de SOCRadar cierra esa brecha con un descubrimiento continuo y automatizado, de modo que el shadow IT, los subdominios olvidados y las configuraciones erróneas salen a la luz antes de que los actores de amenaza puedan explotarlos. Al convertir los activos digitales ocultos en inteligencia accionable, los equipos de seguridad obtienen visibilidad digital total, eliminan puntos ciegos críticos y refuerzan su perímetro de forma proactiva frente a las ciberamenazas emergentes.
Descubre todos los activos.
Mapea automáticamente dominios, subdominios, IP, certificados SSL, puertos abiertos, apps móviles, API y buckets en la nube, sin ninguna entrada manual.
Puntúa lo que importa primero.
Combina CVSS con una puntuación de riesgo propia construida a partir de datos de la dark web, repositorios de código y explotación real, para que tu equipo pueda actuar rápido.
Cierra el ciclo, más rápido.
Recibe alertas con contexto completo, pasos de remediación y datos de prueba de concepto en el momento en que aparece una nueva exposición, sin demora.
Casos de uso
Visibilidad y análisis completos de la superficie de ataque.
Priorización de Vulnerabilidades
El módulo ASM correlaciona inteligencia de amenazas real, actividad de explotación y tus exposiciones concretas para indicar a tu equipo exactamente qué parchear primero, cortando la fatiga de alertas sin tomar atajos.
Escaneo Pasivo y Activo
Combina escaneo pasivo y activo para mapear tu huella global real, de modo que ningún activo expuesto a internet quede sin monitorizar.
Detección de Shadow IT
Saca a la luz automáticamente instancias cloud no autorizadas, subdominios olvidados y sistemas heredados creados fuera del control de TI central.
Detección de Redes Mal Configuradas
Señala las debilidades activas del perímetro, incluidas bases de datos abiertas, credenciales filtradas y paneles de administración expuestos, antes de que las encuentre un atacante.
Attack Surface Threat Assessment (ASTA)
Identifica de forma continua qué es explotable y prioriza la remediación según las amenazas reales, reduciendo el riesgo y reforzando la resiliencia de todo tu entorno digital.
Seguridad de Apps Móviles
Extiende la defensa del perímetro a las tiendas de aplicaciones públicas, identificando apps móviles no autorizadas o maliciosas publicadas con tu marca.
Funcionalidades Clave
Un inventario completo y actualizado continuamente de tu huella externa.
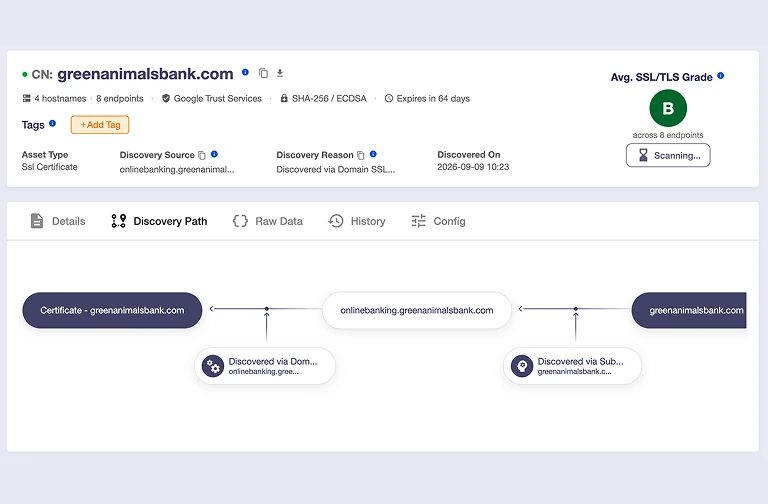
El módulo ASM de SOCRadar descubre y correlaciona todos los dominios, subdominios, direcciones IP, certificados SSL, puertos abiertos, apps móviles, API y buckets en la nube expuestos vinculados a tu organización, sin necesidad de ningún dato de partida por parte de tu equipo. Cada activo se enriquece con su vía de descubrimiento, ubicación geográfica, exposiciones y una puntuación de riesgo, de modo que tu equipo no solo sabe qué existe, sino sobre qué actuar primero.
Todos los activos externos, mapeados en tiempo real.
Aprovecha un inventario actualizado continuamente de cada activo vinculado a tu organización, descubierto mediante una combinación de escaneo pasivo y activo.
- Descubrimiento automático de dominios, subdominios, IP, certificados SSL, puertos abiertos, apps móviles, API y buckets en la nube
- Mapa interactivo de la huella digital que muestra las relaciones entre dominios, IP y servicios
- Reconocimiento automático de más de 1.200 tecnologías, desde servidores web hasta plataformas de orquestación de contenedores
- Puntuación de riesgo de exposición por activo, basada en el número de alarmas, la puntuación del dominio y los problemas de SSL
- Comprobaciones diarias de registros DNS, datos WHOIS y certificados SSL, con alertas de secuestro de subdominios y puertos de alto riesgo abiertos
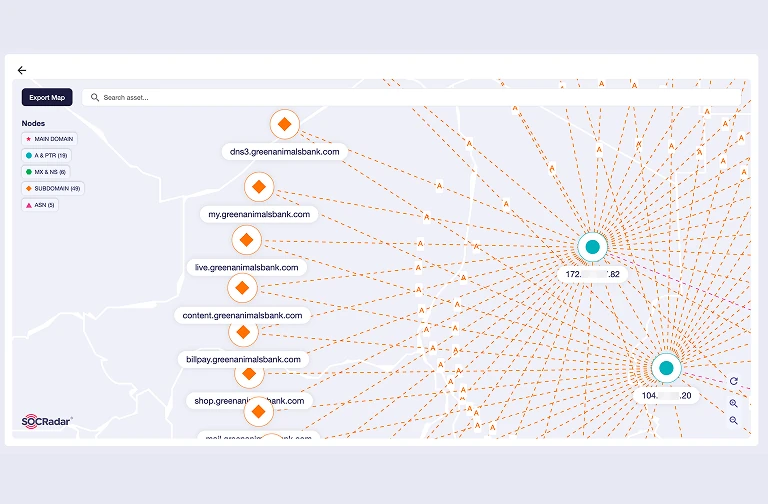
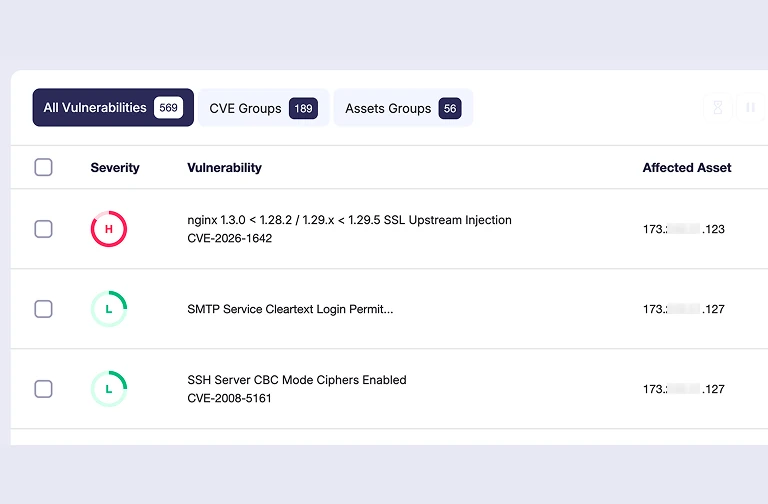
Encuentra las vulnerabilidades antes de que se exploten.
Recibe notificaciones en tiempo real cuando aparece una nueva vulnerabilidad o riesgo en tus sistemas, infraestructura o aplicaciones expuestos al exterior.
- Escaneo activo y pasivo de toda tu huella externa
- Puntuación CVSS combinada con una puntuación de riesgo propia para priorizar según el riesgo real
- Recomendaciones de solución claras y pasos de mitigación para cada hallazgo
- Página centralizada de gestión de vulnerabilidades, ordenable por gravedad, tipo de escaneo o fecha de descubrimiento, y agrupable por activo o identificador CVE
- Información de prueba de concepto, análisis de impacto y enlaces de referencia incluidos en cada notificación de riesgo
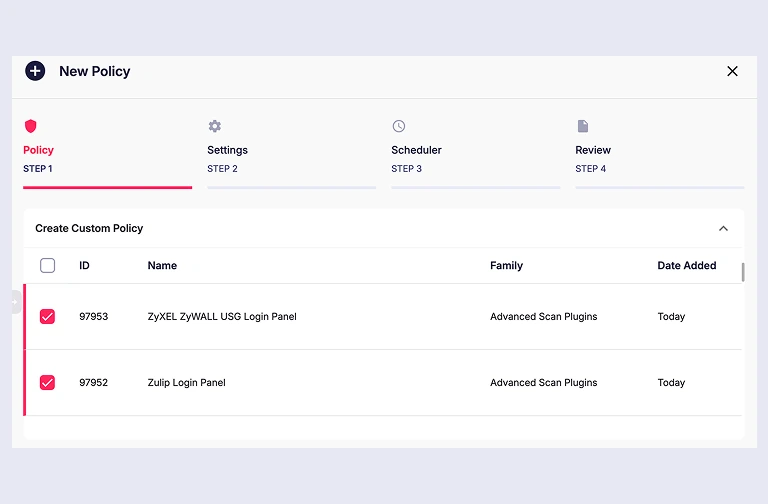
Evalúa tu superficie de ataque de forma continua.
Con Attack Surface Threat Assessment (ASTA) accedes a una capacidad central de gestión continua de la exposición a amenazas (CTEM) que convierte la visibilidad de activos en una evaluación repetible y puntuada.
- Pruebas automatizadas y continuas de la superficie de ataque externa
- Escaneos continuos en busca de nuevos activos expuestos a internet y sus vulnerabilidades asociadas
- Seguimiento de vulnerabilidades antiguas que siguen suponiendo una amenaza significativa, incluidas las que tienen programas de recompensas activos
- Un repositorio de más de 24.000 plugins únicos en 28 familias, que conecta tu inventario de activos con comprobaciones de vulnerabilidad específicas
Protégete frente al riesgo móvil.
Extiende la defensa del perímetro a las tiendas de aplicaciones públicas, cubriendo tanto la suplantación como tus propias apps publicadas.
- Detección de apps fraudulentas o falsificadas que suplantan tu marca en las tiendas de aplicaciones
- Escaneo de vulnerabilidades de tus apps legítimas publicadas
- Identificación de credenciales incrustadas, endpoints de API inseguros y fugas de datos
- Panel de control específico para ver de un vistazo todas las amenazas de seguridad móvil
Capacidades Clave de la Plataforma
-
Escaneo Activo y Pasivo de Vulnerabilidades
Detecta nuevos riesgos en sistemas y aplicaciones expuestos al exterior sin esperar a un escaneo programado.
-
Comprobaciones de Seguridad de SSL y Servidores de Correo
Obtén comprobaciones calificadas del estado de los certificados y de la configuración del servidor de correo, para que no se escapen certificados caducados ni relés abiertos.
-
Comprobaciones CISA y de Ransomware
Señala las exposiciones vinculadas a vías de entrada conocidas de ransomware y a vulnerabilidades seguidas por CISA, para que los riesgos más explotados aparezcan primero.
Beneficios clave
Ventajas de Attack Surface Management
Visibilidad continua, remediación más rápida y menos puntos ciegos, desde una única plataforma nativa en la nube.
Monitoriza la infraestructura de forma continua para descubrir shadow IT, software vulnerable, activos expuestos y certificados SSL en todo tu entorno.
Recibe alertas instantáneas y con contexto sobre vulnerabilidades de alto riesgo, que permiten evaluar y responder de inmediato.
Sigue en tiempo real los activos recién creados y las vulnerabilidades emergentes, con alertas instantáneas para que los cambios críticos nunca esperen a la siguiente ventana de escaneo.
Envía automáticamente los hallazgos contextualizados a Jira, ServiceNow o tu sistema de tickets, con la propiedad de los activos ya asignada, mientras A.S.T.A. valida de forma continua las correcciones completadas.
Preguntas frecuentes
Preguntas Frecuentes
¿Qué es la gestión de la superficie de ataque externa (EASM)?
La superficie de ataque es el punto o vector por el que un atacante entra en el entorno, y no es más que la lista de todas las formas posibles en que puede acceder a un dispositivo o una red y extraer datos. Dicho de otro modo, las interfaces de ataque son el conjunto de puntos por los que usuarios no autorizados podrían infiltrarse en un entorno de TI. Existen numerosos puntos desde los que los atacantes pueden intentar penetrar en el entorno: el acceso a la red, el acceso desde una ubicación remota o el acceso mediante una conexión de red.
La superficie de ataque se puede clasificar en 4 grupos. Toda superficie de ataque pertenece al menos a uno de ellos.
La superficie de ataque abarca cualquier activo (infraestructura de dominios, servicios web, tecnologías cloud, etc.) que esté abierto a internet y pueda ser explotado por un atacante. Puede describirse como la interfaz de red de una organización, su infraestructura de red y sus recursos. La superficie de ataque incluye:
- Activos conocidos: son los activos registrados y gestionados por la empresa, como sitios web, servidores, etc.
- Activos desconocidos: dominios abiertos con fines de marketing que nunca se cerraron y que el equipo de seguridad ha olvidado, o datos sensibles que el equipo de desarrollo dejó en repositorios.
- Activos suplantadores: infraestructuras maliciosas como dominios falsos y cuentas de redes sociales fraudulentas que aparentan pertenecer a la empresa pero han sido creadas por atacantes.
- Activos de terceros: la superficie de ataque no se limita a los activos propios de la empresa. Los JavaScript de terceros incluidos en sus sitios web o los servidores de alojamiento donde residen sus activos forman parte de la superficie de ataque dentro de los ecosistemas en los que se intercambian datos.
¿Por qué es tan importante la gestión de la superficie de ataque externa (EASM)?
Un buen producto de gestión de la superficie de ataque monitoriza todos los sistemas las 24 horas en busca de vulnerabilidades recién descubiertas. La visibilidad en tiempo real es clave para detectar el impacto de un ataque sobre la superficie que forman las redes, el software, los protocolos y los servicios que una empresa ejecuta en línea. Dada la cantidad y complejidad de esos protocolos y servicios, puede resultar difícil identificar qué partes son el origen de las brechas e intrusiones. La identificación de riesgos, dinámica y muy compleja, exige explorar varias áreas: infraestructura de red, seguridad de red, seguridad de datos y gestión de la red.
¿Qué constituye la superficie de ataque externa de una organización?
La superficie de ataque externa de una organización incluye todos los activos digitales accesibles desde internet: sitios web, servidores de correo, almacenamiento y servicios en la nube, aplicaciones web, API, dispositivos del internet de las cosas (IoT) y más.
¿Qué es la huella digital?
Para gestionar la superficie de ataque hay que identificar primero todos los activos abiertos a internet. La huella digital importa porque las empresas tienen muchos activos que desconocen u olvidan, además de los que conocen y gestionan. Por ejemplo, páginas promocionales abiertas con fines de marketing que nunca se cerraron o de las que nunca se informó al equipo de seguridad. Cualquier activo olvidado o sin configuración de seguridad puede ser perjudicial, porque los atacantes siempre prefieren atacar a través de activos no gestionados.
¿Cómo funciona la gestión de la superficie de ataque externa?
EASM consta de varios pasos clave: descubrimiento de activos para identificar todos los activos digitales expuestos al exterior; evaluación de vulnerabilidades para detectar posibles debilidades; evaluación de riesgos para priorizar las amenazas según su impacto potencial; remediación para corregir las vulnerabilidades identificadas; y monitorización e informes continuos para mantener actualizada la evaluación de la superficie de ataque.
¿Es la gestión de la superficie de ataque externa un proceso puntual?
No, EASM es un proceso continuo. La superficie de ataque externa cambia a medida que evoluciona la huella digital de la organización y se descubren nuevas vulnerabilidades. Esto exige monitorización, actualizaciones y ajustes periódicos de la estrategia de EASM.
¿Puede la gestión de la superficie de ataque externa garantizar una seguridad total?
Aunque EASM reduce significativamente el riesgo de ciberataque, ninguna medida de ciberseguridad puede garantizar una seguridad total. Las ciberamenazas evolucionan constantemente y pueden descubrirse nuevas vulnerabilidades en cualquier momento. No obstante, EASM, combinado con otras prácticas como los sistemas de detección de intrusiones, la formación en concienciación y la planificación de la respuesta a incidentes, ofrece una defensa sólida frente a la mayoría de amenazas.
¿Cómo puede una organización reducir su superficie de ataque externa?
Las organizaciones pueden reducir su superficie de ataque externa realizando evaluaciones de vulnerabilidades y pruebas de penetración con regularidad, parcheando y actualizando el software a tiempo, aplicando medidas sólidas de control de acceso, protegiendo las API, cifrando los datos y siguiendo otras buenas prácticas de ciberseguridad.
Experimenta de primera mano el poder de una ciberseguridad integral.
Descubre SOCRadar en acción. Únete a más de 30.000 profesionales de seguridad que confían en SOCRadar para proteger sus organizaciones.