Inteligencia de Ciberamenazas
Tu escudo dinámico contra los adversarios cibernéticos.
Información rápida y contextual desde una única base de datos de inteligencia de amenazas con capacidad de búsqueda, diseñada para una respuesta ágil.
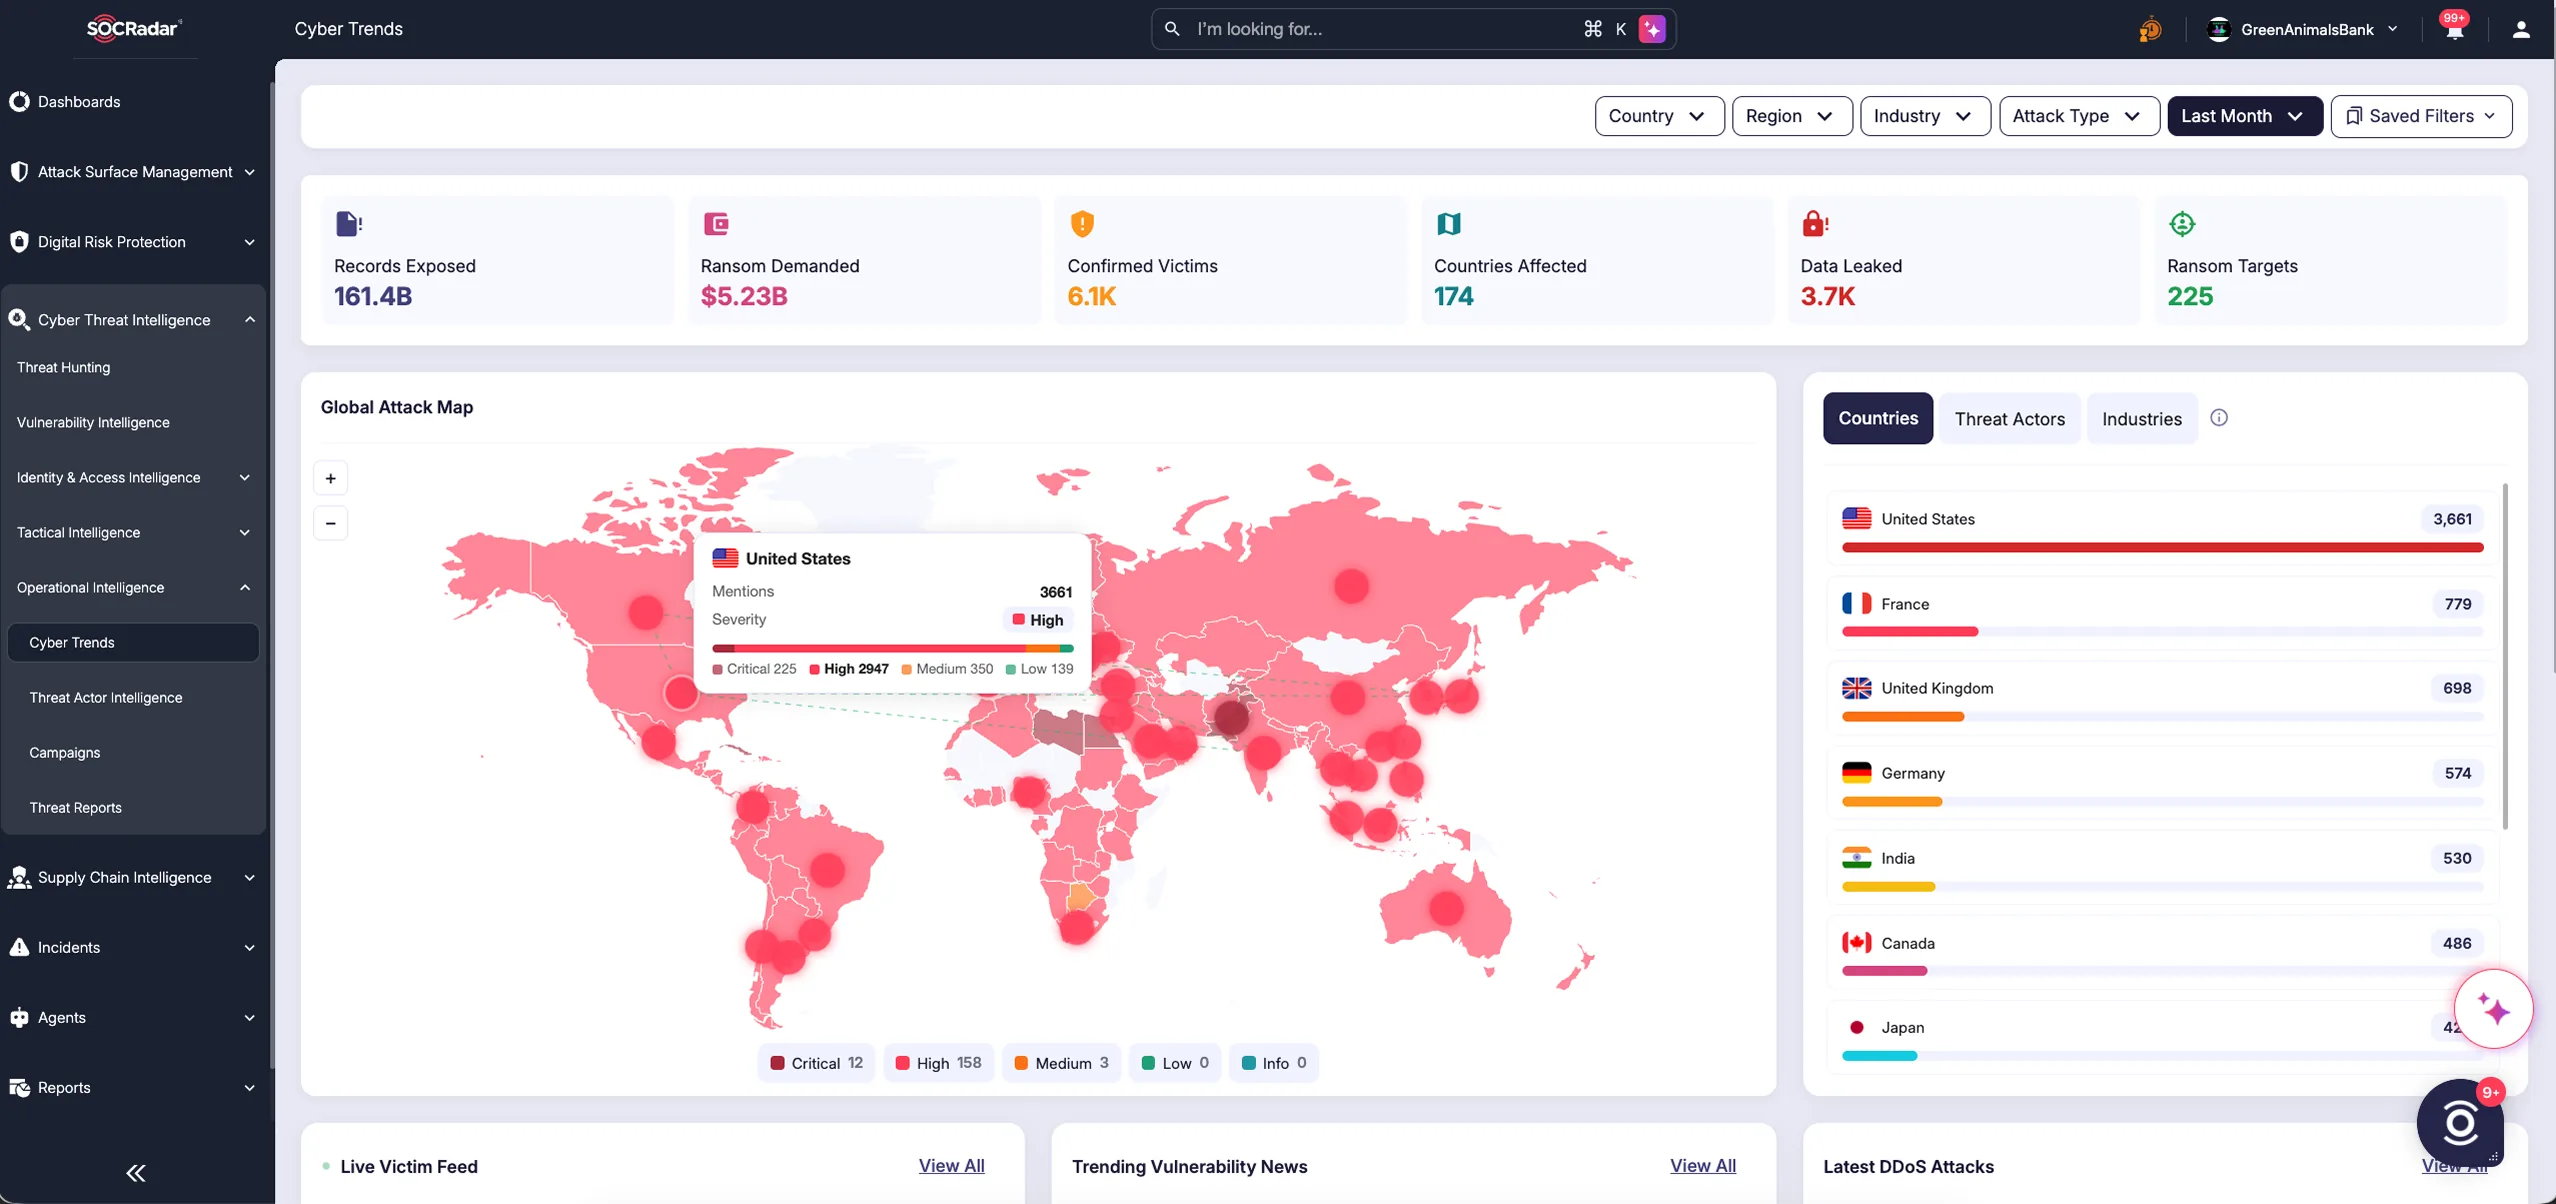
Pasa de reactivo a proactivo, antes de que se dispare la alerta.
Los analistas de CTI dejan sin atender aproximadamente el 50% de las alertas y tareas diarias. El módulo de CTI de SOCRadar reduce ese backlog con inteligencia correlacionada sobre vulnerabilidades, identidades, tácticas y operaciones de los adversarios, para que tu equipo actúe sobre señales, no sobre ruido.
Investiga en miles de feeds y fuentes de datos.
Busca IPs, dominios y palabras clave en mercados de la dark web, repositorios de código y plataformas de mensajería desde un solo entorno.
Actúa sobre lo que está en riesgo.
Cada alerta incluye contexto de riesgo a partir de inteligencia correlacionada y puntos de pivote claros para la investigación, para que tu equipo sepa exactamente qué hacer a continuación.
Rastrea a los adversarios por su nombre.
Perfila a los actores de amenazas y grupos de ransomware que atacan a tu sector específico, mapeados a MITRE ATT&CK.
Casos de uso
Convierte los datos globales de amenazas y adversarios en una defensa directa y accionable.
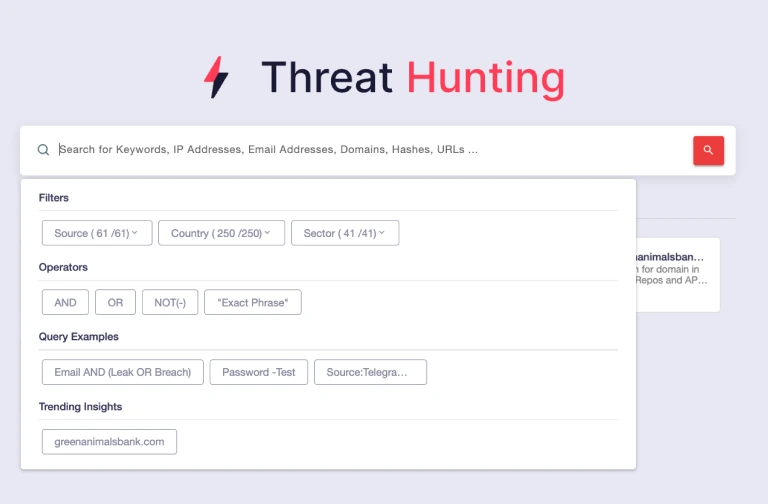
Caza de Amenazas
Busca cualquier indicador, IP, dominio, correo, hash o palabra clave en más de 50 fuentes, incluidos mercados de la dark web y repositorios de código.
Seguimiento de APT y Actores de Amenaza
Rastrea a los actores de amenazas y grupos de ransomware que atacan a tu sector específico. Los perfiles interconectados combinan comportamiento histórico, TTP y reglas de detección, para que tu equipo pueda preparar sus defensas con antelación.
Inteligencia de Vulnerabilidades
Ve más allá de las listas genéricas de CVE. Vulnerability Intelligence señala lo que se está explotando activamente, combina el CVSS con una puntuación de riesgo propia y muestra los PoC e IOC vinculados a cada hallazgo.
Inteligencia de identidad y acceso
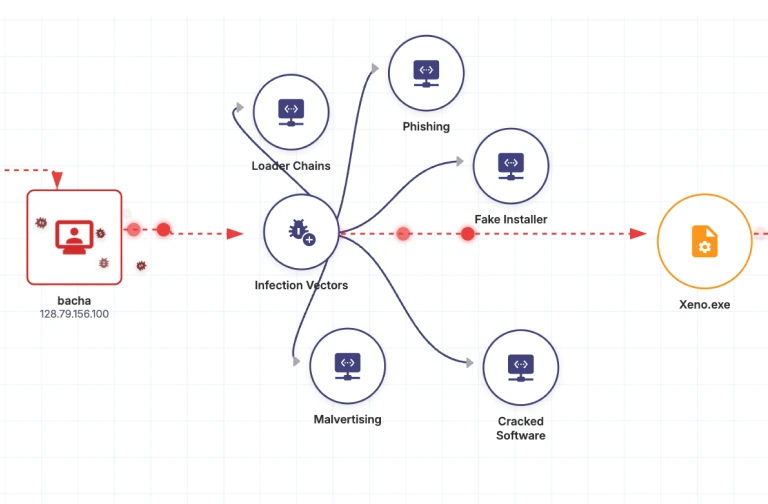
Detecta cuentas expuestas y filtraciones de credenciales en brechas, registros de infostealers y anuncios de la dark web. Los flujos de ataque visuales reconstruyen la ruta de infección desde el punto de entrada hasta el endpoint.
Amenazas Geográficas
Mantente informado sobre campañas cibernéticas locales y tensiones geopolíticas regionales que podrían afectar a tus oficinas o a tu cadena de suministro, filtradas por país y sector.
Monitoreo de filtraciones
Monitorea de forma continua la exposición de los datos de tu empresa o de terceros en la web superficial, profunda y oscura, para que tu equipo pueda contener una filtración antes de que se propague.
Malware Analysis
El análisis estático y dinámico de malware saca a la luz amenazas evasivas y asocia los comportamientos observados directamente a MITRE ATT&CK.
Funcionalidades Clave
Todo desde una sola búsqueda.
Realiza investigaciones proactivas e independientes del idioma en una plataforma unificada que abarca más de 50 fuentes de inteligencia de amenazas.
- Investiga datos globales y regionales en apps de mensajería, redes sociales, mercados de la dark web y repositorios de código
- Busca cualquier indicador, como IPs, dominios y palabras clave, para obtener metadatos contextuales como hashes JARM, WHOIS y registros DNS
- Prioriza los resultados de alto riesgo con filtrado por gravedad, gestión de fuentes por grupos y operadores de búsqueda lógicos
- Guarda parámetros de búsqueda personalizados para búsquedas automáticas y recurrentes
- Accede a más de 35.000 reglas de threat hunting YARA, Sigma, SNORT y SURICATA
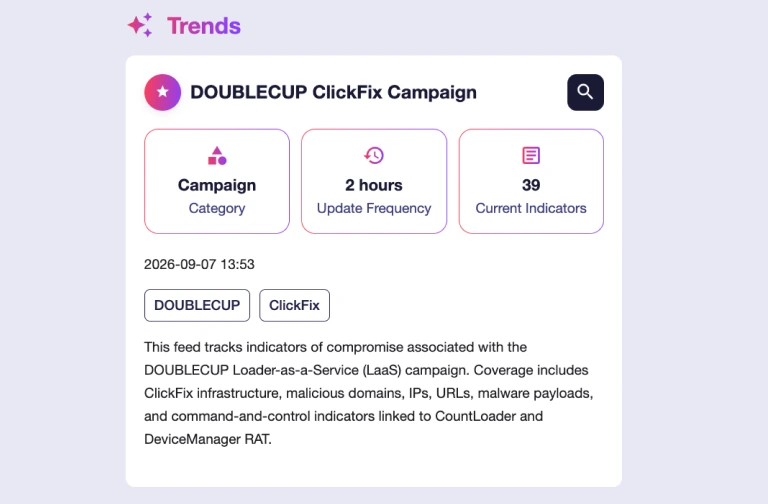
Convierte miles de IOC diarios en un único feed limpio.
Agrega y correlaciona indicadores de más de 130 fuentes OSINT, propias y comerciales, y envíalos directamente a tu stack de defensa.
- Accede a más de 130 feeds de amenazas que entregan decenas de miles de nuevos IOC cada día
- Exporta feeds seleccionados a SIEM, SOAR o firewalls mediante API, MISP o servidor TAXII
- Crea colecciones de feeds personalizadas filtradas por país, tipo de IOC y puntuación de riesgo
- Correlaciona IPs, dominios y hashes sospechosos con actores de amenazas e infraestructura de malware conocidos
- Visualiza las relaciones entre IOC y realiza análisis históricos para acelerar el triaje
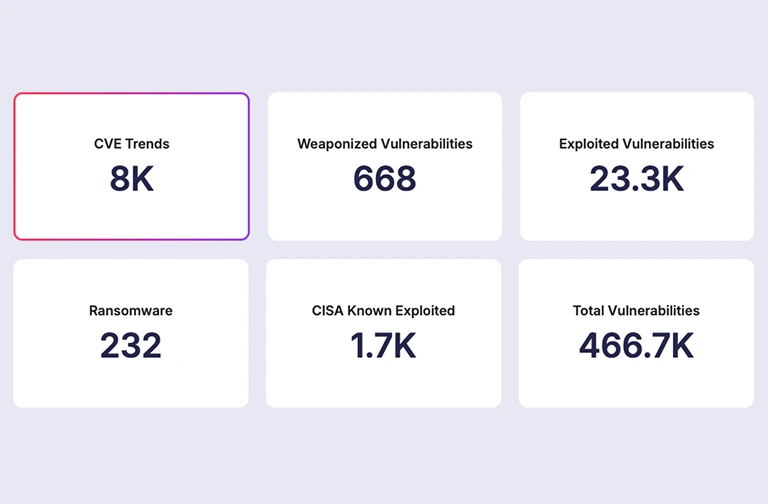
Encuentra y mitiga el riesgo de vulnerabilidades.
Recibe alertas proactivas sobre vulnerabilidades y exploits críticos que afectan a tus tecnologías expuestas al público.
- Suscríbete a proveedores, productos y versiones específicos para recibir notificaciones inmediatas de zero-days
- Revisa desgloses de CVSS, mapeo de actores de amenazas, PoC públicos e IOC asociados
- Estima la probabilidad real de explotación con una puntuación de riesgo propia basada en datos de la dark web, redes sociales y EPSS
- Etiqueta automáticamente las vulnerabilidades explotadas activamente o usadas en campañas de ransomware
Detecta e investiga los vectores de identidad antes de que sean vulnerados.
Detecta, visualiza y neutraliza el riesgo de credenciales comprometidas en brechas, registros de infostealers y mercados clandestinos.
- Realiza búsquedas inteligentes por dominio, URL o nombre de usuario en filtraciones, cachés de cookies y anuncios de la dark web
- Mapea las funciones de negocio afectadas, el riesgo de SaaS de terceros y las rutas de movimiento lateral
- Reconstruye rutas de infección de principio a fin con una visualización interactiva del flujo de ataque
- Genera resúmenes en lenguaje natural con IA y guías de remediación paso a paso
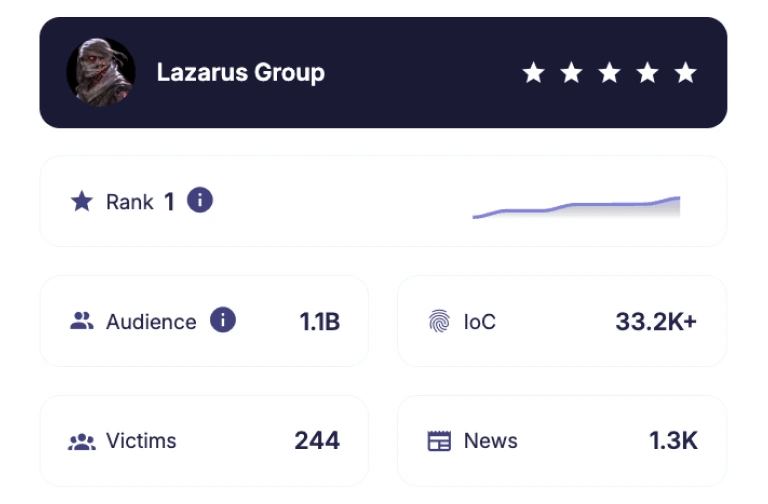
Conoce a tu adversario por su nombre.
Obtén información personalizada y en tiempo real sobre los grupos de ransomware y las tácticas de los actores de amenazas con más probabilidades de atacar a tu organización.
- Rastrea actores de amenazas y grupos de ransomware por sector, país y organización
- Accede a perfiles de adversarios enriquecidos con TTP, alias y reglas de detección
- Prioriza con las métricas Customer Impact Score, Threat Meter y Sophistication Level
- Mapea la huella financiera de las campañas, incluido el historial de transacciones en blockchain
- Recibe resúmenes diarios automáticos y resúmenes de remediación generados por IA
- Obtén inteligencia de amenazas hacktivistas estructurada y trazable
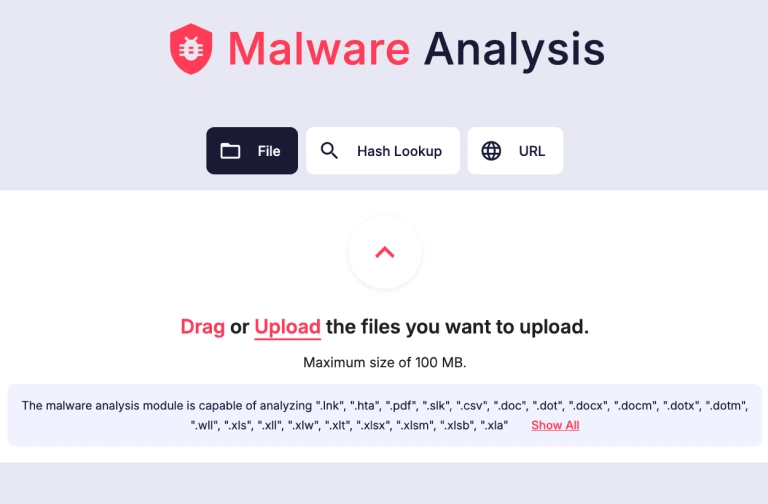
Analiza archivos de malware sospechosos sin perder velocidad.
Combina el análisis estático y el análisis dinámico en sandbox para clasificar archivos maliciosos y entender la intención del atacante.
- Inspecciona documentos, scripts, códigos QR y archivos comprimidos con AMSI, YARA y más de 40 reglas de detección
- Ejecuta archivos en un sandbox controlado para monitorear las cadenas de ejecución de comportamiento y el tráfico C2
- Descubre amenazas evasivas que el triaje estático por sí solo no detecta
- Mapea los comportamientos observados directamente a técnicas de MITRE ATT&CK y a familias de malware conocidas
Capacidades Adicionales
-
Búsqueda y Navegador de Threat Hunting en la Aplicación
Consulta indicadores en más de 50 fuentes sin salir de la plataforma.
-
Detección de Fugas en GitHub y Buckets
Detecta secretos expuestos en repositorios de código y almacenamiento en la nube antes que los atacantes.
-
Conectividad API Bidireccional
Envía inteligencia seleccionada a tu SIEM, SOAR o TIP, y recupera el contexto enriquecido.
What our customers say.
Beneficios clave
Ventajas de Cyber Threat Intelligence
Accede a inteligencia contextual y correlacionada que convierte el backlog de alertas de los analistas en acciones priorizadas.
Correlaciona los feeds en bruto con tu exposición específica para que los analistas investiguen lo que importa, no todo.
Perfila a los actores de amenazas y grupos de ransomware que atacan activamente a tu sector.
Combina señales de la dark web, redes sociales y EPSS en una única puntuación de riesgo propia.
El contexto unificado de actores de amenazas, IOC y campañas reemplaza la investigación manual y laboriosa.
Módulos
Módulos de Cyber Threat Intelligence
Descubre los cinco módulos que componen SOCRadar Cyber Threat Intelligence.
Detecta amenazas avanzadas o actividades maliciosas con caza de amenazas proactiva.
Descubrir el móduloFlujos de IOC enriquecidos, TTP y contexto listo para detección, entregados directamente en tu stack de seguridad.
Descubrir el móduloSigue las campañas y la actividad de los actores de amenaza a medida que ocurren, asociadas a tu sector y tu región.
Descubrir el móduloComprende cómo se robaron las credenciales, qué datos quedaron expuestos y qué pone en riesgo.
Descubrir el móduloMejora tu vigilancia de seguridad con Inteligencia de Vulnerabilidades, que ofrece alertas avanzadas para vulnerabilidades críticas.
Descubrir el móduloPreguntas frecuentes
Preguntas Frecuentes
¿Qué es la Inteligencia de Ciberamenazas?
Según Gartner, “la inteligencia de amenazas es el conocimiento basado en evidencia, que incluye contexto, mecanismos, indicadores, implicaciones y consejos accionables, sobre una amenaza o peligro existente o emergente para los activos, que puede utilizarse para informar decisiones sobre la respuesta del sujeto a dicha amenaza o peligro”.
La definición de EC-Council es muy similar: “la inteligencia de amenazas es el análisis de datos mediante herramientas y técnicas para generar información significativa sobre amenazas existentes o emergentes dirigidas a la organización, que ayuda a mitigar los riesgos”.
¿Cuál es el propósito de la Inteligencia de Ciberamenazas (CTI)?
La inteligencia de ciberamenazas busca ayudar a instituciones y organizaciones a comprender los riesgos de los ciberataques o las ciberamenazas. Estos ataques pueden ir desde ataques de día cero, cryptovirus, APT (Amenazas Persistentes Avanzadas), botnets o exploits. Estas amenazas se reportan mediante las actividades de inteligencia, tras ser revisadas por analistas de CTI, para ofrecer métodos de protección específicos que apoyen una defensa activa en tu organización.
¿Por qué necesitas Inteligencia de Ciberamenazas?
Los ciberatacantes cualificados, bien financiados, bien organizados y altamente sofisticados utilizan técnicas que dejan en evidencia las estrategias de seguridad basadas solo en la tecnología. Para desarrollar una estrategia de defensa contra ellos, las organizaciones necesitan saber cómo operan los hackers, cómo funcionan y qué técnicas utilizan.
La inteligencia de ciberamenazas permite a las empresas identificar la dinámica y las consecuencias de los riesgos, mejorar sus planes y estructuras de seguridad, y reducir su superficie de ataque para minimizar los daños y defender su red.
¿Por qué es tan importante la Inteligencia de Ciberamenazas?
La CTI puede identificar y analizar las ciberamenazas contra tu negocio. Por eso, la CTI puede ayudarte a:
- Enfocarte en alarmas accionables; las soluciones tradicionales de inteligencia de amenazas solo ofrecían feeds e IOC (Indicadores de Compromiso), que no eran accionables. Pero las organizaciones empezaron a necesitar cada vez más la inteligencia más reciente sobre ellas mismas. Con inteligencia en tiempo real sobre actores de amenazas, botnets, malware y datos de la dark web y la deep web, las organizaciones necesitan detectar los dominios de phishing que apuntan a sus clientes.
- Recopilar, verificar y priorizar amenazas externas; la CTI puede hacer el trabajo pesado por tu negocio con inteligencia enriquecida que te permite aplicar procesos de defensa y mejora más inteligentes.
- Detectar activos olvidados y monitorear la superficie de ataque en tiempo real; la CTI puede identificar los puntos ciegos siguiendo en todo momento los cambios de la superficie de ataque.
- Prevenir la pérdida de datos; con la CTI se pueden detectar las ciberamenazas y evitar que las brechas de seguridad expongan información confidencial.
¿Cuáles son los tipos de Inteligencia de Ciberamenazas (CTI)?
Distintos conocimientos sobre amenazas y enfoques teóricos son útiles en distintos niveles de una empresa. Las cuatro categorías de inteligencia de ciberamenazas responden a objetivos diferentes:
- Inteligencia de Ciberamenazas Estratégica; utiliza un análisis exhaustivo de patrones y riesgos emergentes para ofrecer una visión general de las implicaciones de futuros ciberataques.
- Inteligencia de Ciberamenazas Operativa; se utiliza principalmente para tomar decisiones de gestión de recursos sobre riesgos reales y potenciales, recursos históricos, afiliaciones y motivaciones de los actores de amenazas.
- Inteligencia de Ciberamenazas Táctica; está dirigida principalmente a un público con formación técnica y le permite conocer detalles más específicos sobre las tácticas, técnicas y procedimientos (TTP) de los actores de amenazas.
- Inteligencia de Ciberamenazas Técnica; se centra en los detalles tecnológicos que indican una amenaza de ciberseguridad, como líneas de correos de phishing o URLs maliciosas.
¿Cuáles son las diferencias entre "información" e "inteligencia"?
| Información | Ciberamenazas |
|---|---|
| Datos en bruto y sin filtrar | Datos procesados y ordenados |
| Sin evaluar | Evaluada por analistas de inteligencia de amenazas |
| Demasiados datos agregados | Solo datos útiles |
| No accionable | Accionable |
| Desconectada, incompleta, irrelevante | Conectada, completa y relevante |
¿Cuáles son las diferencias entre la Inteligencia de Ciberamenazas (CTI) y la Inteligencia Cibernética (CI)?
Por lo general, los términos inteligencia de ciberamenazas e inteligencia cibernética se usan con el mismo significado. Pero, en teoría, ambos términos tienen contextos diferentes.
La CTI es la recopilación y revelación de las amenazas que pueden dañar los elementos de negocio y la seguridad de instituciones y organizaciones en cualquier nivel. Es un tipo de inteligencia que permite tomar medidas tempranas al detectar los objetivos, métodos o tipos de ataque de los atacantes, como resultado de analizar mediante un proceso los datos recopilados y enriquecidos de medios electrónicos.
La CTI proporciona información sobre los actores maliciosos, sus herramientas, su infraestructura y sus métodos para:
- Identificar tipos de ataques,
- Definir, orientar y priorizar los requisitos operativos,
- Comprender la capacidad, las tácticas, técnicas y procedimientos de los actores de amenazas,
- Implementar sistemas de detección,
- Desarrollar estrategias de defensa.
La inteligencia cibernética (CI) convierte los datos obtenidos de las redes de los atacantes en un informe operativo mediante “enfoques de inteligencia estándar”.
Como se desprende de las definiciones, mientras que la CTI centra la información en las ciberamenazas, la CI se centra en la inteligencia útil procedente de internet.
Experimenta de primera mano el poder de una ciberseguridad integral.
Descubre SOCRadar en acción. Únete a más de 30.000 profesionales de seguridad que confían en SOCRadar para proteger sus organizaciones.