Gestión de Vulnerabilidades
Ve qué sigue abierto, qué pueden explotar los atacantes y demuestra rápidamente cada corrección.
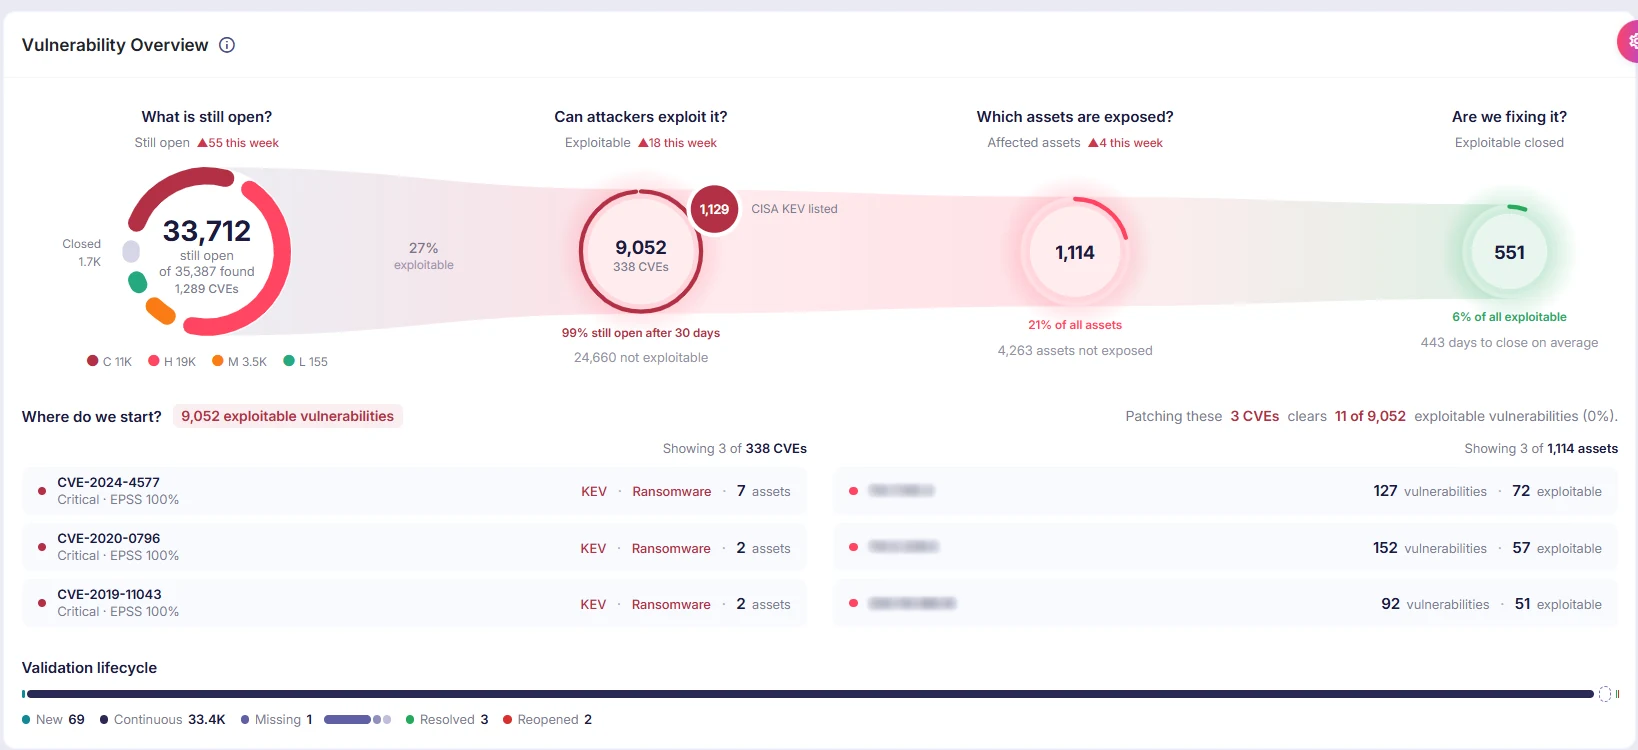
Empieza por las vulnerabilidades que los atacantes pueden explotar hoy.
Ve qué está abierto, qué es explotable y qué activos están expuestos en una sola vista. Los CVE explotados conocidos y vinculados a ransomware suben al principio, junto con cuánto de tu backlog eliminaría parchearlos, para que la primera corrección de tu equipo reduzca el mayor riesgo.
Sigue cada hallazgo desde la detección hasta la corrección.
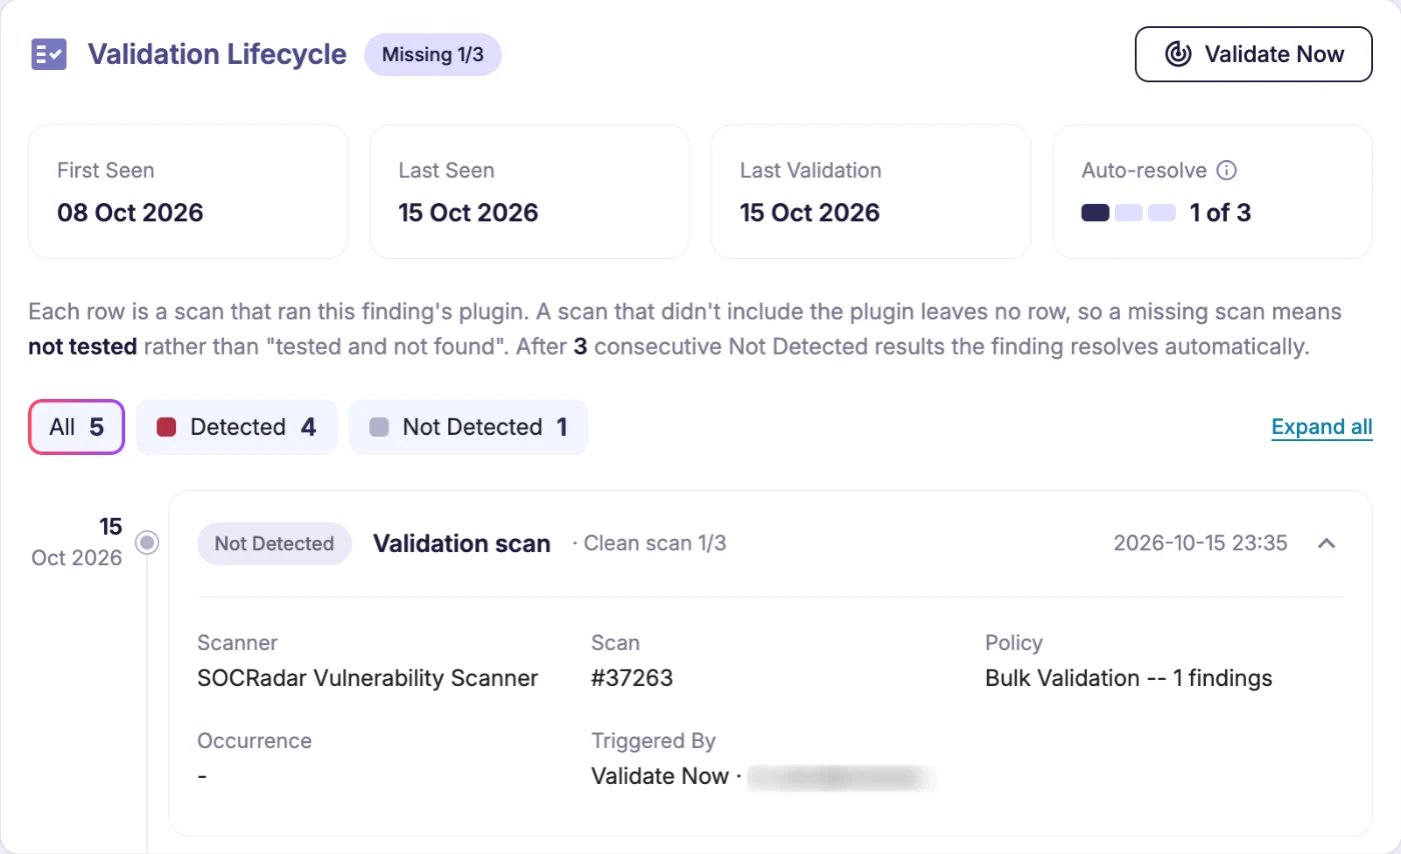
Cada hallazgo conserva su historial completo a lo largo de los escaneos activos, desde la primera detección hasta la resolución. Los hallazgos se cierran solos cuando los escaneos dejan de verlos y se reabren si vuelven, para que tu equipo siempre sepa en qué punto está sin seguir los estados a mano.

Confirma una corrección el mismo día, no en el próximo escaneo.
Vuelve a probar un solo hallazgo o hasta 100 a la vez bajo demanda, sin esperar un escaneo completo. Cada resultado queda registrado en el historial del hallazgo con quién lo ejecutó, para que cada hallazgo cerrado venga con evidencia.
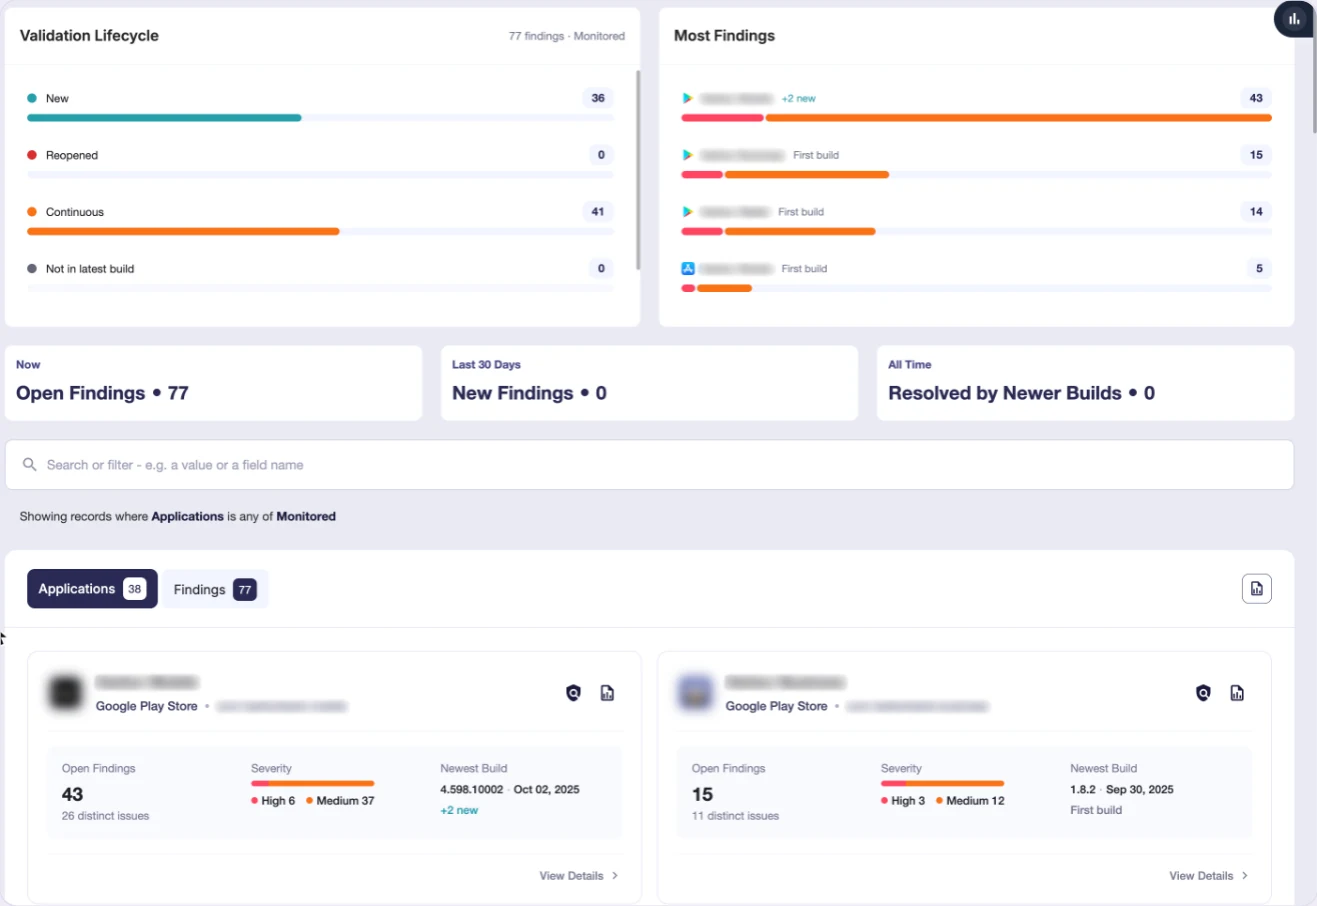
Sigue los hallazgos de apps móviles en cada versión.
Ve qué introdujo o corrigió cada nueva compilación de la app al publicarse, en sus propias tarjetas visuales. Los hallazgos se cierran cuando una compilación los elimina y vuelven si una posterior los reintroduce, mientras que los estados que fijó tu equipo se mantienen.
Parte del producto Gestión Autónoma de la Exposición
Explora toda la familia de módulos de Gestión Autónoma de la Exposición.
Experimenta de primera mano el poder de una ciberseguridad integral.
Descubre SOCRadar en acción. Únete a más de 30.000 profesionales de seguridad que confían en SOCRadar para proteger sus organizaciones.