Digital Signature & Hash Validation
Digital Signature & Hash Validation
Every tool, agent definition, and prompt flow should be cryptographically signed before being loaded into an MCP server. This prevents tampering, forgery, and supply chain poisoning. Key Mechanisms:- SHA-256 or SHA3-512 for file hashing
- Ed25519 or RSA-4096 for digital signatures
- JSON-LD signatures for metadata payloads
Dark Web
Nov 10, 2026
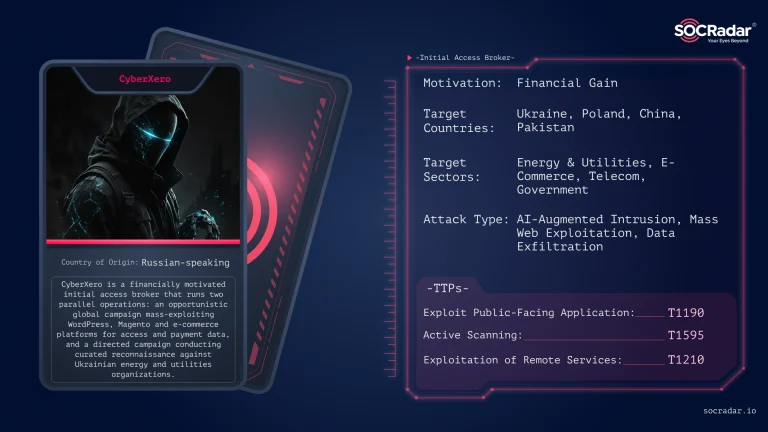
Dark Web Profile: CyberXero
CyberXero is a Russian-speaking, financially motivated Initial Access Broker (IAB) active on Dark Web forums, including Dread and HackForums. The actor runs…
Cyber Threat Intelligence
Nov 09, 2026
Critical Infrastructure Under Siege, From Freezers to Wider OT
[Update] November 10, 2026: France Attributes the October Supermarket Attack to Iran's Shahid Kaveh The refrigeration cyberattack campaign that hit about 700…
Dark Web
Nov 09, 2026
Canadian Webmail Access, US Bank Dump, Peru Leak, Spencer’s Breach, and ZoomInfo Sale
SOCRadar Dark Web Team identified several underground posts, including an alleged webmail access sale targeting a Canadian infrastructure company, a claimed US…
Intelligence in your inbox every Thursday.
Join 30,000+ security professionals reading SOCRadar research.
Subscribe