7. Unknown Transitive Dependencies in Tool Chains
7. Unknown Transitive Dependencies in Tool Chains
MCP tools often rely on CLI tools (nmap, curl) or packages (requests, pycrypto) without visibility into their CVEs. Tech Detail:- No SBOM (Software Bill of Materials)
- No dynamic runtime dependency scanner
- curl <7.84 allows command injection
- Python packages with typosquatted names (reqeusts) silently exfiltrate
- Run syft or trivy on tool containers
- Publish signed SBOMs and track transitive CVEs
Cyber News
Nov 10, 2026
CVE-2026-109469: CVSS 10 Entra Device Registration Flaw
Microsoft has disclosed CVE-2026-109469, a critical elevation of privilege vulnerability in Entra Device Registration, the cloud service that registers and joins devices…
Dark Web
Nov 10, 2026
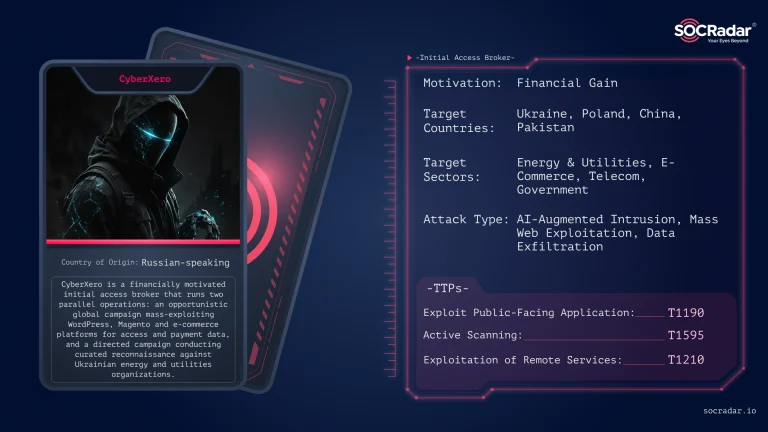
Dark Web Profile: CyberXero
CyberXero is a Russian-speaking, financially motivated Initial Access Broker (IAB) active on Dark Web forums, including Dread and HackForums. The actor runs…
Cyber Threat Intelligence
Nov 09, 2026
Critical Infrastructure Under Siege, From Freezers to Wider OT
[Update] November 10, 2026: France Attributes the October Supermarket Attack to Iran's Shahid Kaveh The refrigeration cyberattack campaign that hit about 700…
Intelligence in your inbox every Thursday.
Join 30,000+ security professionals reading SOCRadar research.
Subscribe