NGINX2Root: lo que deben saber los administradores de NGINX
NGINX2Root es un conjunto de cinco vulnerabilidades en NGINX, encabezado por CVE-2026-123007, que puede permitir a un atacante no autenticado ejecutar código en un servidor web, según las funciones que utilice el servidor. La investigación se hizo pública el 18 de noviembre de 2026, el mismo día en que F5 publicó versiones corregidas de NGINX, y mostró cómo los fallos se encadenan con un error del kernel de Linux sin parche para tomar el control del host.
Estas preguntas frecuentes cubren las configuraciones vulnerables, la gravedad, el estado de explotación, las versiones corregidas y las soluciones alternativas disponibles cuando hay que esperar para aplicar el parche.
Puntos clave
- Qué es: NGINX2Root es un conjunto de cinco fallos de seguridad de memoria en NGINX, encabezado por CVE-2026-123007, que puede dar a un atacante no autenticado ejecución de código como proceso worker de NGINX
- A quién afecta: a NGINX Open Source anterior a 1.30.7 y 1.31.9, y a NGINX Plus anterior a 37.0.8.1 y 37.3.0.1, cuando se usa HTTP/2, HTTP/3, la resolución DNS en tiempo de solicitud o el proxy de correo
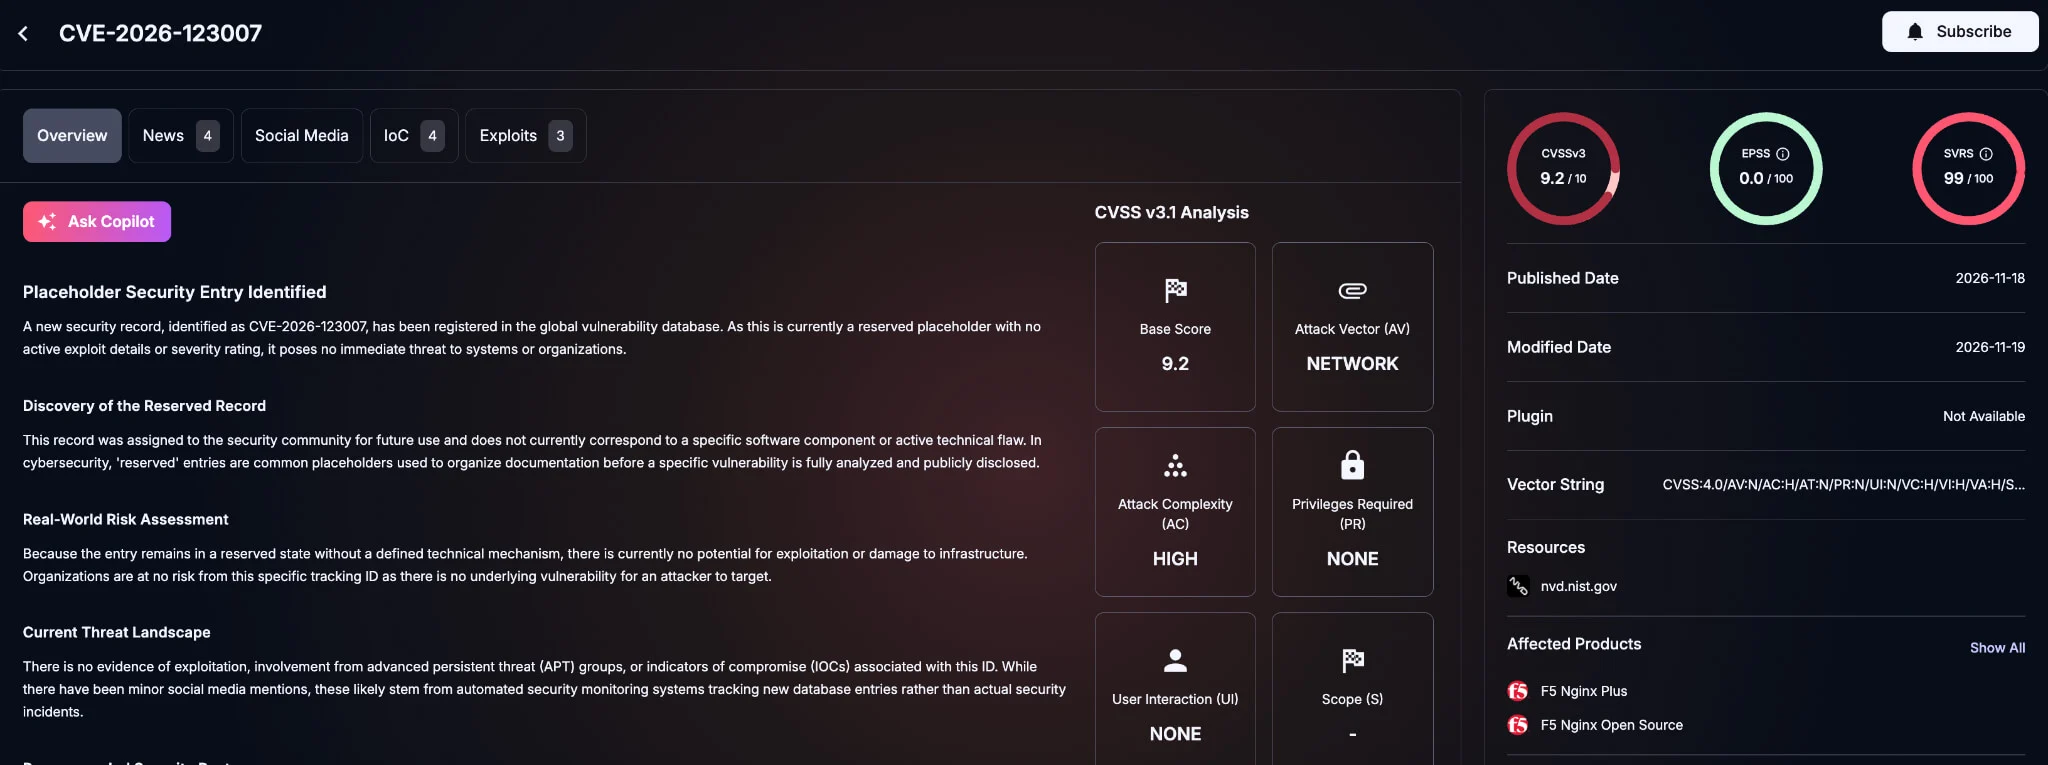
- Gravedad: F5 califica los cinco fallos con 9.2 (Crítica) según CVSS v4.0
- Estado: a 19 de noviembre de 2026, existe una prueba de concepto (PoC) pública para CVE-2026-123007 y no se ha informado de explotación activa
- Acción: actualice y reinicie NGINX; si el parche debe esperar, desactive las funciones afectadas y bloquee el módulo SCTP del kernel en los hosts que no lo necesiten
NGINX2Root de un vistazo
| ID de CVE | CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-121810, CVE-2026-113425 |
|---|---|
| CVSS | 9.2 (Crítica) según CVSS v4.0 y 8.1 (Alta) según CVSS v3.1 para cada uno, asignadas por F5 |
| Productos afectados | NGINX Open Source, NGINX Plus |
| Versiones afectadas | NGINX Open Source de 0.5.33 a 1.31.8, según el fallo y la configuración; NGINX Plus R33 a R36 y compilaciones 37.x anteriores a las versiones corregidas |
| Corregido en | NGINX Open Source 1.30.7 (estable) y 1.31.9 (mainline); NGINX Plus 37.0.8.1 y 37.3.0.1 |
| Estado de explotación | Sin explotación activa notificada a 19 de noviembre de 2026; PoC pública para CVE-2026-123007 |
| Parche disponible | Sí, para los cinco fallos de NGINX; todavía no hay corrección para el error SCTP del kernel de Linux que se encadena |
| Descubierto por | Xint (los cinco); F5 también reconoce a otros equipos de investigación por los dos fallos de HTTP/2 |
¿Qué es NGINX2Root?
NGINX2Root es el nombre que Xint dio a cinco vulnerabilidades de seguridad de memoria en NGINX, encabezadas por CVE-2026-123007, que pueden permitir a un atacante remoto no autenticado ejecutar código como proceso worker de NGINX. Los fallos se encuentran en cuatro funciones (HTTP/2, HTTP/3, el resolver DNS y el proxy de correo), por lo que la exposición depende de cómo esté configurado cada servidor.
Los investigadores también encadenaron un punto de apoyo en NGINX con un error independiente del kernel de Linux para obtener acceso root en el host subyacente. F5 corrigió los cinco fallos de NGINX el 18 de noviembre de 2026; el error del kernel seguía sin parche en el momento de la divulgación.
¿Quién descubrió NGINX2Root?
Investigadores de Xint, parte de la empresa de seguridad Theori, encontraron los cinco fallos de NGINX el 11 de octubre de 2026 y los notificaron a F5 a través de HackerOne el 16 de octubre de 2026. La divulgación pública y las correcciones de F5 llegaron el 18 de noviembre de 2026. F5 también reconoce a otros equipos de investigación por haber notificado de forma independiente los dos fallos de HTTP/2, CVE-2026-123007 y CVE-2026-123633.
¿Qué configuraciones de NGINX son vulnerables a NGINX2Root?
Un servidor NGINX solo está expuesto cuando ejecuta una versión afectada y utiliza la función vinculada a un fallo concreto. CVE-2026-123007 es el de mayor alcance, ya que solo necesita HTTP/2 en un listener accesible. Los otros cuatro requieren HTTP/2 o HTTP/3 con proxy hacia upstream, resolución DNS en tiempo de solicitud o el proxy de correo.
| CVE | Componente y tipo de error | Configuración necesaria | Versiones afectadas | Gravedad según nginx.org |
|---|---|---|---|---|
| CVE-2026-123007 | Control de flujo de HTTP/2; un error de cálculo en la ventana de envío corrompe la memoria | HTTP/2 habilitado | 1.9.5 a 1.31.8 | Major |
| CVE-2026-113425 | Proxy de autenticación de correo; use-after-free | Proxy de correo que combina proxy on y auth_http | 0.5.33 a 1.31.8 | Major |
| CVE-2026-123633 | Drenaje de conexiones HTTP/2; use-after-free | HTTP/2 con proxy hacia un backend, cuando el worker tiene pocas conexiones libres | 1.19.7 a 1.31.8 | Medium |
| CVE-2026-121810 | Drenaje de conexiones HTTP/3 (QUIC); use-after-free | HTTP/3 con proxy hacia un backend, cuando el worker tiene pocas conexiones libres | 1.25.0 a 1.31.8 | Medium |
| CVE-2026-123634 | Resolver DNS; use-after-free | resolver con un destino de proxy_pass derivado de la solicitud, más subsolicitudes SSI o mirror | 0.6.18 a 1.31.8 | Medium |
¿Qué gravedad tienen las vulnerabilidades NGINX2Root?
F5 puntúa cada fallo de NGINX2Root con 9.2 (Crítica) según CVSS v4.0 y 8.1 (Alta) según CVSS v3.1. El proyecto nginx.org usa su propia escala y califica CVE-2026-123007 y CVE-2026-113425 como major y los otros tres como medium. Los cinco son accesibles sin autenticación, pero cada uno depende de que una función concreta esté habilitada.
Los vectores de F5 son CVSS:4.0/AV:N/AC:H/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N y CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H. Ambos califican la complejidad del ataque como alta.
Una explotación exitosa ejecuta código con los privilegios del proceso worker, que normalmente son limitados. Ese límite es la razón por la que importa la cadena con el kernel: convierte un punto de apoyo en el worker en el control total del host.
¿Cómo llega NGINX2Root a obtener root en el host?
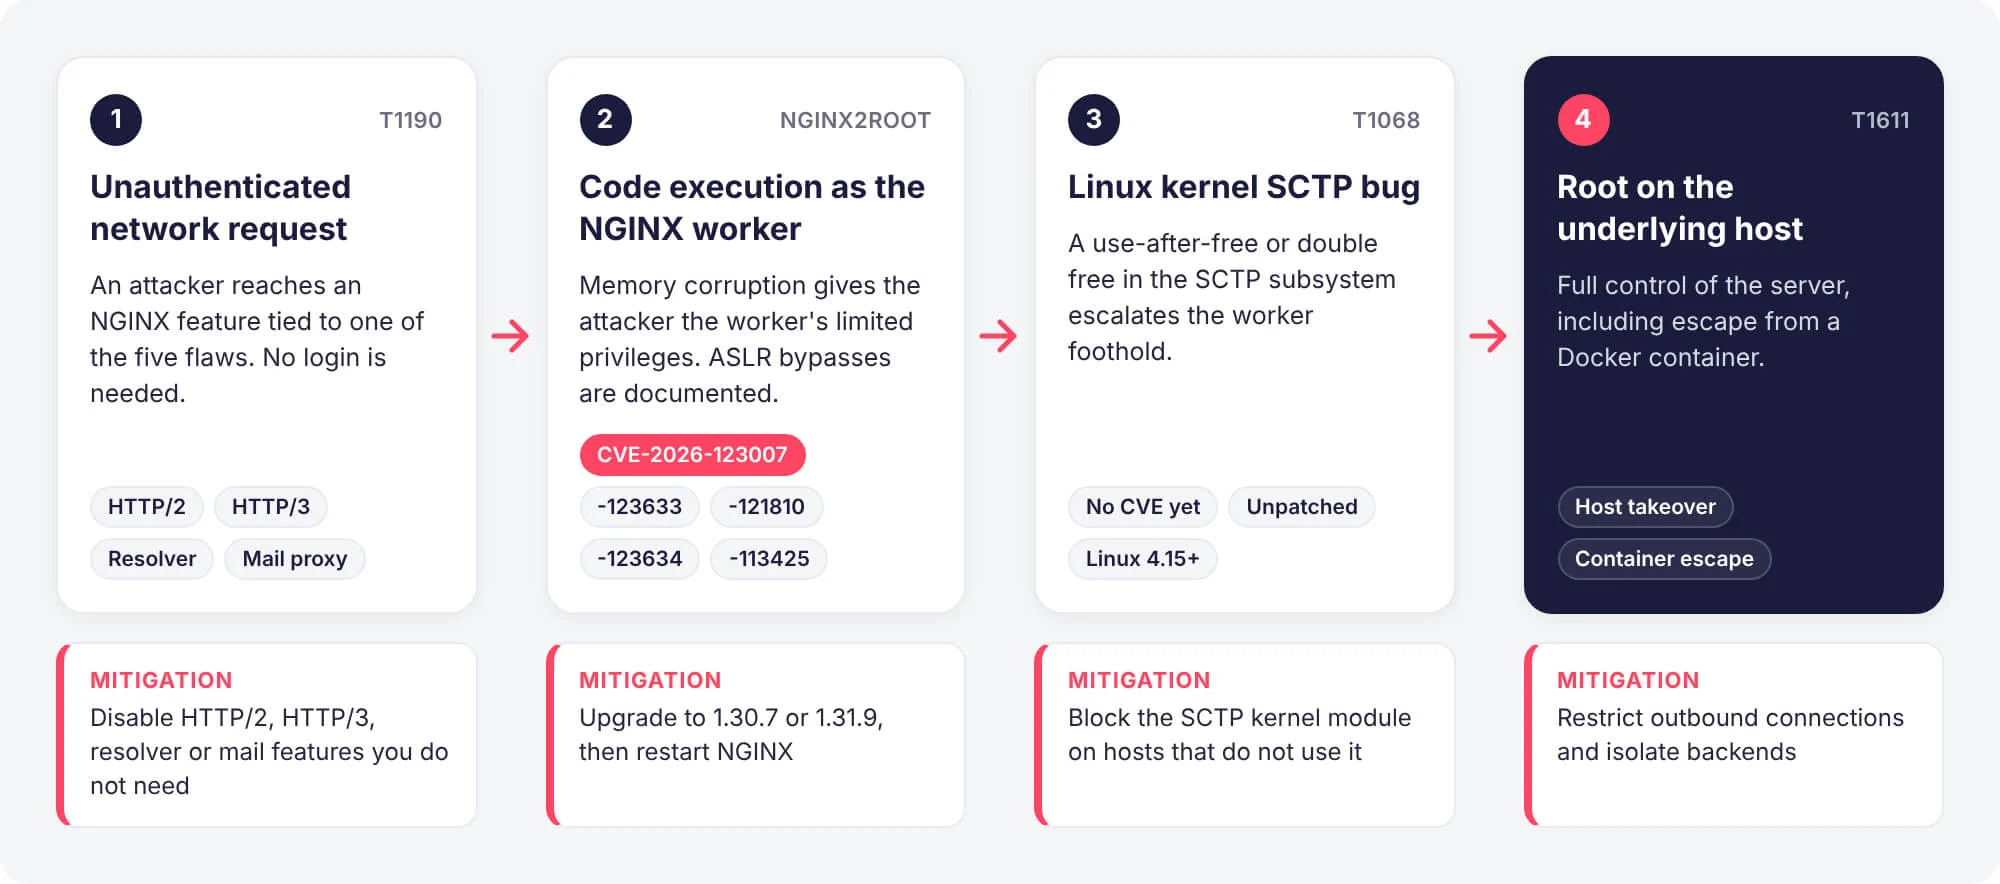
NGINX2Root obtiene root encadenando dos errores: un fallo de NGINX da ejecución de código como worker y, después, un use-after-free o double free independiente en el subsistema SCTP del kernel de Linux escala ese punto de apoyo a root. Los investigadores afirman que la cadena también atravesó el límite de un contenedor Docker. A 19 de noviembre de 2026, el error del kernel no tiene CVE ni corrección.
El fallo del kernel afecta a código introducido en Linux 4.15, y la mayoría de los detalles técnicos se mantienen en reserva hasta que se publique un parche del kernel. Los hosts que no usan SCTP pueden bloquear el módulo ahora para eliminar esta vía de escalada. El ataque se corresponde con Exploit Public-Facing Application (T1190), Exploitation for Privilege Escalation (T1068) y Escape to Host (T1611).
¿Protege ASLR contra NGINX2Root?
Address Space Layout Randomization (ASLR) dificulta los exploits de NGINX2Root, pero no los detiene. Los investigadores documentaron formas de evitarlo, incluida una fuga de memoria del propio CVE-2026-123007, por lo que los servidores con ASLR y ejecutables independientes de la posición (PIE) habilitados siguen en riesgo. Los servidores con ASLR desactivado son más fáciles de explotar y deben ir al principio de la cola de parches.
Ejecute sysctl kernel.randomize_va_space para comprobar la configuración, donde 2 significa aleatorización completa, y busque servicios iniciados con setarch -R, que la desactiva para un único proceso. CIRCL recomienda auditar primero las versiones antiguas de distribuciones, NGINX compilado desde el código fuente sin opciones de hardening, el firmware de appliances y las imágenes de contenedor desactualizadas.
¿Se está explotando NGINX2Root de forma activa?
A 19 de noviembre de 2026, no se ha informado de explotación activa de NGINX2Root, y ninguno de los cinco CVE figura en el catálogo Known Exploited Vulnerabilities (KEV) de CISA. Esa situación puede cambiar rápido: ya hay código de exploit funcional público para CVE-2026-123007, y los investigadores informan de exploits que funcionan contra servidores en las principales plataformas cloud.
¿Existe una prueba de concepto pública para CVE-2026-123007?
Una PoC pública para CVE-2026-123007 apareció en GitHub el 18 de noviembre de 2026, el día de la divulgación. Su autor informa de ejecución de código completa y sin autenticación contra NGINX 1.31.8 con HTTP/2 sobre TLS en un laboratorio Docker. No se ha publicado código de exploit para los otros cuatro fallos, aunque los investigadores han reproducido caídas en varios de ellos.
Su autor enumera varias limitaciones. El exploit solo funciona en servidores x86-64 con AVX-512 y una rutina concreta de copia de memoria de glibc, tiene que sortear ASLR y envía unos 128 GB de tráfico HTTP/2 por una sola conexión. Un proxy que termine HTTP/2 delante de NGINX muy probablemente lo detendrá. Los descubridores y otro equipo de investigación afirman tener exploits funcionales, pero no han publicado los pasos finales. También circulan repositorios de exploits falsos en GitHub, así que trate con cautela el código no verificado.
¿Qué versiones de NGINX corrigen NGINX2Root?
NGINX Open Source 1.30.7 (estable) y 1.31.9 (mainline), publicadas el 18 de noviembre de 2026, corrigen los cinco fallos de NGINX2Root. F5 indica que NGINX Plus 37.0.8.1 y 37.3.0.1 están corregidas; NGINX Plus R33 a R36 no tienen parche, por lo que esos clientes deben pasar a una compilación 37.x. Reinicie NGINX después de actualizar, porque una recarga no sustituye el binario en ejecución.
La misma versión corrige además otros cinco fallos de NGINX, entre ellos CVE-2026-118899, un fallo de denegación de servicio en el manejo de TLSv1.3. Consulte los avisos de nginx.org y el aviso de F5 para cada CVE, y verifique por separado los paquetes de cada distribución: Ubuntu, por ejemplo, publicó correcciones retroportadas el 19 de noviembre de 2026, y sus paquetes mantienen el número de versión upstream anterior.
¿Cómo puedo comprobar si mis servidores NGINX están afectados?
Comprobar NGINX2Root lleva dos pasos: confirmar si la compilación instalada es anterior a la corrección y, después, confirmar si las funciones vulnerables están activadas. Las compilaciones upstream anteriores a 1.30.7 y 1.31.9 están afectadas, pero los paquetes de las distribuciones pueden incluir correcciones retroportadas con números de versión más antiguos, así que compare con el aviso de su proveedor.
- Versión: ejecute nginx -v y compare la versión completa del paquete con el aviso de su distribución
- Funciones en uso: ejecute nginx -T 2>/dev/null | grep -nE ‘http2|http3|quic|resolver|proxy_pass|mirror|ssi on|auth_http’ para listar las directivas vinculadas a cada fallo
- Compilaciones incluidas: revise imágenes de contenedor, appliances y balanceadores de carga que incluyen su propio NGINX, ya que las actualizaciones del host no los modifican
- Ingress de Kubernetes: el controlador comunitario ingress-nginx está retirado y no tiene corrección prevista; HTTP/2 sigue activado salvo que su ConfigMap establezca use-http2: «false»
- Señales de caídas: ejecute grep ‘exited on signal’ /var/log/nginx/error.log para encontrar caídas de workers que pueden acompañar a intentos de explotación
¿Cómo puedo mitigar NGINX2Root si todavía no puedo aplicar el parche?
Hasta instalar una compilación corregida, desactive la función asociada a cada fallo de NGINX2Root que no pueda parchear, siguiendo las recomendaciones de los descubridores. Desactivar HTTP/2 solo bloquea CVE-2026-123007 y CVE-2026-123633, por lo que no es una solución completa; las rutas de HTTP/3, del resolver y del proxy de correo necesitan sus propios cambios. Todas las soluciones alternativas son temporales, y la corrección sigue siendo actualizar.
| Función | Cambio temporal | Fallos cubiertos |
|---|---|---|
| HTTP/2 | Elimine http2 de las directivas listen; en 1.25.1 y posteriores, establezca también http2 off; | CVE-2026-123007, CVE-2026-123633 |
| HTTP/3 (QUIC) | Retire los listeners QUIC, añada http3 off; y envíe un encabezado Alt-Svc con el valor clear para que los navegadores dejen de reutilizar HTTP/3 | CVE-2026-121810 |
| Resolver | Apunte proxy_pass a un bloque upstream estático en lugar de a un nombre de host tomado de la solicitud | CVE-2026-123634 |
| Proxy de correo | Mantenga los listeners de correo en la dirección de loopback o protéjalos con un firewall frente a redes no confiables | CVE-2026-113425 |
Desactivar HTTP/2 rompe gRPC y otros clientes que solo usan HTTP/2, así que pruébelo antes de implantarlo. Desactivar mirror por sí solo deja CVE-2026-123634 abierto, porque las subsolicitudes SSI también pueden activarlo.
Mitigación y recomendaciones para NGINX2Root
Actualizar NGINX es la única corrección completa para los cinco fallos de NGINX2Root. Estos pasos llevan a un equipo desde la exposición hasta una corrección verificada.
- Parchee primero el perímetro: actualice a 1.30.7 o 1.31.9, o a NGINX Plus 37.0.8.1 o 37.3.0.1, los servidores NGINX, proxies inversos y balanceadores de carga expuestos a internet con HTTP/2 habilitado
- Haga un reinicio completo: detenga e inicie NGINX después de actualizar, ya que una recarga mantiene en ejecución el binario antiguo
- Reconstruya las imágenes de contenedor: actualice las imágenes base y vuelva a desplegar, ya que parchear el host no cambia la compilación de NGINX dentro de una imagen
- Bloquee SCTP donde no se use: añada install sctp /bin/false a un archivo en /etc/modprobe.d/; un módulo ya cargado sigue activo hasta que el host se reinicie o se elimine el módulo, así que compruébelo con lsmod
- Mantenga ASLR y PIE activados: revierta cualquier configuración kernel.randomize_va_space=0 o setarch -R que desactive la aleatorización en hosts NGINX
- Limite el alcance de un worker: permita a los hosts NGINX solo el tráfico saliente que necesitan y mantenga los backends en segmentos de red separados, para que un worker comprometido no pueda llegar a mucho más
- Vigile las señales de alerta: siguiendo el aviso de CIRCL, genere alertas cuando los workers se caigan o generen volcados de memoria, cuando una conexión HTTP/2 permanezca abierta durante minutos y reciba grandes volúmenes de datos mientras el log de acceso muestra pocas solicitudes, cuando un worker lance un shell u otro programa, y cuando un host NGINX haga conexiones salientes o consultas DNS que normalmente no hace
- Siga los cambios de estado: vuelva a revisar el catálogo KEV de CISA y los avisos del proveedor de su kernel, ya que el estado de explotación y la corrección de SCTP siguen cambiando
Cómo puede ayudar SOCRadar
SOCRadar ayuda a los equipos a seguir NGINX2Root y actuar sobre su propia exposición:
- Vulnerability Intelligence: sigue CVE-2026-123007 y los otros cuatro CVE de NGINX2Root a medida que surgen informes de explotación, publicaciones de PoC y correcciones de proveedores, como parte del módulo Cyber Threat Intelligence
- Exposure Management: encuentra servidores NGINX, proxies inversos y balanceadores de carga expuestos a internet, para que los equipos sepan qué hosts parchear o restringir primero
- Advanced Dark Web Monitoring: detecta conversaciones de atacantes sobre exploits de NGINX2Root en foros criminales, marketplaces y canales de chat cifrados
- Supply Chain Intelligence: extiende la monitorización de vulnerabilidades a proveedores externos cuyos servicios NGINX expuestos pueden poner en riesgo a su organización
En conjunto, estas capacidades conectan la evolución de NGINX2Root con los servidores que su organización realmente ejecuta, para que la aplicación de parches empiece donde el riesgo es mayor.